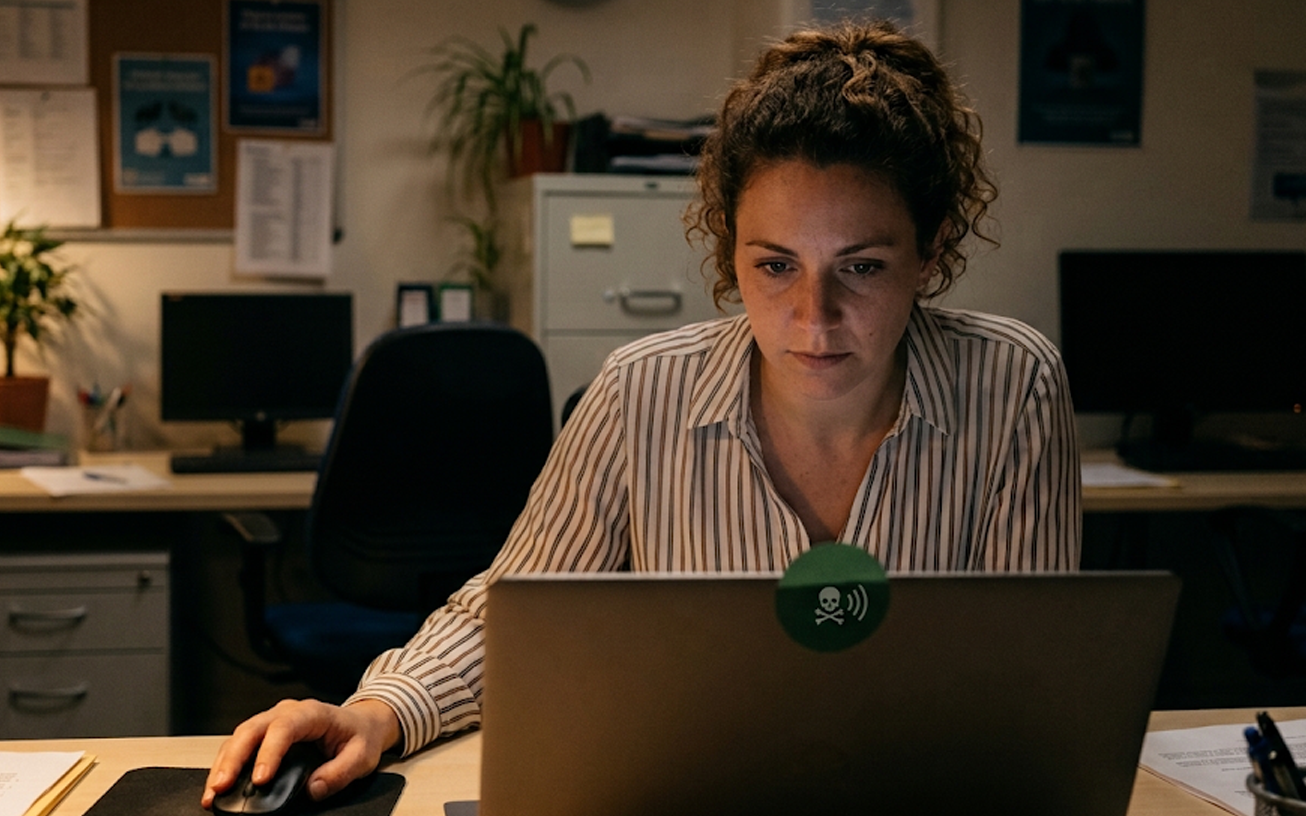
Derrière les écrans de nos ordinateurs et de nos smartphones se cache une vulnérabilité souvent sous-estimée : notre caméra. L’accès illégitime à cet objectif, parfois appelé camfecting, représente une intrusion redoutable dans la sphère privée ou professionnelle.
Avec la sophistication croissante des cyberattaques, les méthodes d’espionnage visuel se font de plus en plus discrètes. Comerep décrypte les mécanismes de ces piratages et vous livre les clés pour verrouiller efficacement vos accès.
Le mythe du voyant lumineux : pourquoi la LED ne suffit plus
Une croyance populaire veut que la petite lumière LED juxtaposée à la lentille garantisse notre tranquillité : si elle est éteinte, personne ne regarde. C’est une certitude technique dépassée.
Sur certains matériels, l’activation de la LED est gérée par le système d’exploitation ou par un micrologiciel (firmware) plutôt que par un circuit électrique direct et indissociable. Des logiciels malveillants pointus parviennent à modifier ces instructions logicielles pour désactiver le témoin lumineux tout en maintenant la captation d’images. Dans d’autres cas, le pirate récupère simplement des données vidéo qui transitent déjà dans la mémoire vive de l’appareil lors d’une utilisation légitime (comme une visioconférence).
Les vecteurs d’infiltration : comment l’accès est-il forcé ?
Les cyberattaquants s’appuient principalement sur trois portes d’entrée pour s’emparer du flux vidéo d’un appareil :
Les chevaux de Troie de contrôle (RAT)
Un RAT (Remote Access Trojan) est un code malveillant conçu pour offrir les pleins pouvoirs à un tiers distant. Ce type de virus s’introduit généralement sous une fausse identité : une mise à jour logicielle factice, une pièce jointe trompeuse ou un utilitaire téléchargé illégalement (crack).
Une fois implanté, ses capacités dépassent le simple espionnage visuel. Il permet de :
- Activer la caméra et intercepter le flux vidéo.
- Écouter les conversations via le micro.
- Siphonner les fichiers locaux.
- Capturer l’activité de l’écran ou enregistrer les touches frappées au clavier.
L’abus d’autorisations sur mobile
Sur nos téléphones, le danger provient souvent de notre propre négligence. Des applications en apparence anodines (jeux, utilitaires de personnalisation) exigent parfois des droits d’accès disproportionnés à la caméra ou au stockage. Si l’utilisateur valide ces requêtes sans discernement, il autorise implicitement un suivi visuel ou sonore en arrière-plan.
L’exploitation des brèches matérielles et réseaux
Les systèmes d’exploitation obsolètes et les caméras IP (surveillance connectée) mal configurées constituent des cibles faciles. Un mot de passe d’origine inchangé sur un routeur ou une absence de correctif de sécurité permet à un attaquant de s’introduire sur le réseau et de scanner les flux vidéo disponibles.
Plan de protection : comment sanctuariser vos appareils ?
Pour contrer ces menaces invisibles, une hygiène numérique stricte s’impose :
- Automatiser les correctifs : Appliquez immédiatement les mises à jour de vos systèmes (Windows, macOS, Android, iOS) et de vos navigateurs, car elles colmatent les failles exploitées par les logiciels espions.
- Vérifier les permissions de la caméra et du micro :
Si vous êtes sur Windows (10 ou 11)
Le plus simple est d’utiliser un raccourci clavier : appuyez simultanément sur les touches Windows + I pour ouvrir les Paramètres, puis suivez ces étapes :
Pour la Caméra :
- Allez dans Confidentialité et sécurité (ou juste Confidentialité sur Windows 10) dans le menu de gauche.
- Faites défiler vers le bas jusqu’à la section Autorisations de l’application et cliquez sur Caméra.
- Activez l’option générale Accès à la caméra.
- Juste en dessous, assurez-vous que l’application que vous voulez utiliser (comme Teams, Zoom, Chrome, etc.) est bien cochée sur Activé.
Pour le Micro :
- Restez dans le même menu (Confidentialité et sécurité).
- Cliquez sur Microphone (juste à côté ou en dessous de Caméra).
- Activez l’option générale Accès au microphone.
- Vérifiez également dans la liste en dessous que votre application ou votre navigateur a bien la permission d’utiliser le micro.
Si vous êtes sur Mac (macOS)
- Cliquez sur la Pomme () en haut à gauche de votre écran.
- Sélectionnez Réglages Système (ou Préférences Système).
- Dans la colonne de gauche, cliquez sur Confidentialité et sécurité.
- Dans la liste de droite, cliquez sur Appareil photo (Caméra), puis cochez la case de l’application qui en a besoin.
- Revenez en arrière et faites la même chose pour le Microphone.
- Proscrire le piratage : Évitez les plateformes de téléchargement illégal. Les installateurs modifiés et les générateurs de clés sont les principaux vecteurs de diffusion des RAT.
- Verrouiller les privilèges : Inspectez régulièrement la section
Autorisationsdans les paramètres de vos applications mobiles pour couper les accès inutiles à l’appareil photo et au micro. - Déployer une protection proactive : Utilisez des solutions de sécurité capables d’analyser le comportement des applications en temps réel pour bloquer les tentatives de connexions suspectes.
- Adopter l’obturateur physique : Le cache-webcam mécanique ou le simple autocollant opaque reste la seule barrière inviolable par le code informatique. Si l’objectif est masqué, le piratage logiciel ne produit qu’un écran noir.
Les indicateurs de compromission à surveiller
Soyez attentifs aux anomalies comportementales de vos terminaux : une hausse inexpliquée de la température de la batterie, un ralentissement soudain du système ou une consommation anormale de données cellulaires peuvent trahir une activité malveillante en arrière-plan.
Les outils de diagnostic et d’audit réseau
Pour les professionnels ou les utilisateurs avancés désireux de vérifier l’étanchéité de leurs installations, plusieurs outils de référence permettent d’analyser la sécurité des flux :
| Solution | Usage principal | Rôle dans la détection |
| Wireshark | Analyse protocolaires | Permet d’isoler et d’analyser les paquets de données sortants pour repérer un téléversement vidéo suspect. |
| Nessus | Scanner de vulnérabilités (Standard de l’industrie) | Très complet, il génère des rapports détaillés sur l’état de sécurité des équipements avec des correctifs prioritaires. |
| Nmap | Cartographie réseau | Utile pour identifier les ports ouverts et les vulnérabilités des caméras connectées sur un réseau local. |
| Kali Linux | Tests d’intrusion | Environnement technique complet permettant de tester la résistance de ses infrastructures face aux scénarios d’attaque. |
| OpenVAS / Greenbone | Scanner de vulnérabilités (Open Source) | Scanne le réseau à la recherche de failles de sécurité, de firmwares obsolètes ou de mauvaises configurations sur les objets connectés. |
| Snort | Surveillance réseau | Agit comme une alarme en détectant les signatures de trafic spécifiques aux chevaux de Troie connus. |
| Shodan | Moteur de recherche des objets connectés à Internet. | Contrairement à Google qui indexe les pages web, Shodan indexe les objets connectés (routeurs, serveurs, caméras de surveillance, feux de signalisation). En y tapant votre adresse IP publique, vous pouvez vérifier instantanément si vos caméras ou vos serveurs NAS sont visibles par le monde entier à cause d’une mauvaise configuration de votre box internet. |
Vous pouvez toutefois faire appel a un expert en Cybersécurité. Comerep travaille en partenariat avec une agence de Cybersécurité.
Conclusion
La sécurité de vos données visuelles ne dépend pas de la fatalité, mais d’une vigilance constante. En combinant des outils de protection logicielle mis à jour, une gestion rigoureuse des accès applicatifs et une barrière physique sur vos objectifs, vous neutralisez la grande majorité des cybermenaces.